Stand: November 2026. Preise, Rankings und Übernahmen geprüft am 9. November 2026.
Zwischen August 2025 und November 2026 haben die grossen Sicherheitsanbieter ein Dutzend spezialisierte Firmen gekauft: für Identität, privilegierte Zugriffe, Browser-Schutz, Maschinen-Identitäten und Cloud-Sicherheit. Damit gibt es weniger Anbieter, zwischen denen du wählen kannst. Für ein Schweizer KMU heisst das zweierlei. Jeder neue Vertrag bindet dich enger an eine Plattform. Und ein grosser Teil dessen, was diese Plattformen verkaufen, steckt bereits in dem Microsoft- oder Google-Abo, das du heute bezahlst.
Wenn du gerade erst klären willst, was Zero Trust überhaupt ist und was nicht, fang dort an. Hier geht es um den Markt: wer wen gekauft hat, wohin die Anbieter gehen, was es kostet und welche Fragen du vor jeder Unterschrift stellst.
Drei Begriffe, damit die Anbieterliste lesbar wird
Die Anbieter verkaufen fast nie «Zero Trust». Sie verkaufen Bausteine mit drei Abkürzungen:
- ZTNA (Zero Trust Network Access): Zugriff auf eine einzelne Anwendung statt per VPN ins ganze Netz. Wer sich anmeldet, sieht nur die App, für die er freigeschaltet ist.
- SSE (Security Service Edge): ZTNA plus Web-Filter plus Kontrolle über Cloud-Apps, alles als Cloud-Dienst.
- SASE (Secure Access Service Edge): SSE plus das Firmennetz selbst (SD-WAN), aus einer Hand.
Je weiter unten in dieser Liste, desto mehr kaufst du bei einem Anbieter, und desto teurer wird der Wechsel.
Wer 2025 und 2026 wen gekauft hat

Dazu ging Netskope im September 2025 an die Börse, und Anfang November 2026 berichteten mehrere Medien, Palo Alto verhandle über den Kauf von Clutch Security, einem Spezialisten für Maschinen-Identitäten. Aus den Übernahmen lesen wir drei Muster. SASE-Anbieter kaufen Identität, Browser und Erkennung dazu. Endpoint-Anbieter wie CrowdStrike kaufen Identität und Browser. Identitätsanbieter wie Okta kaufen privilegierte Zugriffe und Agenten-Kontrolle. Alle wollen die eine Plattform sein, über die jeder Zugriff läuft.
Für dich hat das eine nüchterne Folge. Das spezialisierte Produkt, das du 2024 wegen seiner Unabhängigkeit gekauft hast, gehört heute vielleicht einem Konzern, dessen Plattform du nie wolltest. Wer CyberArk für privilegierte Zugriffe nutzt, verhandelt die nächste Verlängerung mit Palo Alto.
Welche Zero-Trust-Anbieter liegen 2026 vorne?
Laut Gartners Magic Quadrant für SASE-Plattformen vom Juli 2026 sind Netskope, Cato Networks, Palo Alto Networks und neu Zscaler die Leader. Fortinet ist aus den Leadern gefallen, Cloudflare ist der einzige Visionary. Bei Security Service Edge führen Zscaler, Netskope und Palo Alto. Die Berichte selbst sind kostenpflichtig; die Platzierungen stammen aus der Zusammenfassung von SDxCentral und den Mitteilungen der Hersteller.
In Forresters Bewertung der «Zero-Trust-Plattformen» vom Q3 2025 (eine neuere Ausgabe haben wir nicht gefunden) sind Check Point, Microsoft und Palo Alto Leader. Bei der Mikrosegmentierung (Q3 2026) sind es Illumio, Akamai, ColorTokens und Cisco.
Zwei Dinge fallen auf. Erstens bewerten die Analysten Plattformen, kein Produkt namens «Zero Trust». Zweitens hat sich die Spitze in einem Jahr verschoben: Fortinet raus, Zscaler rein, Palo Alto nicht mehr auf Platz eins. Ein Ranking ist eine Momentaufnahme. Wer heute einen Fünfjahresvertrag wegen eines Leader-Platzes unterschreibt, wettet darauf, dass die Liste stillhält. Von 2025 auf 2026 hat sie das nicht getan.
Fünf Richtungen, in die die Anbieter gehen
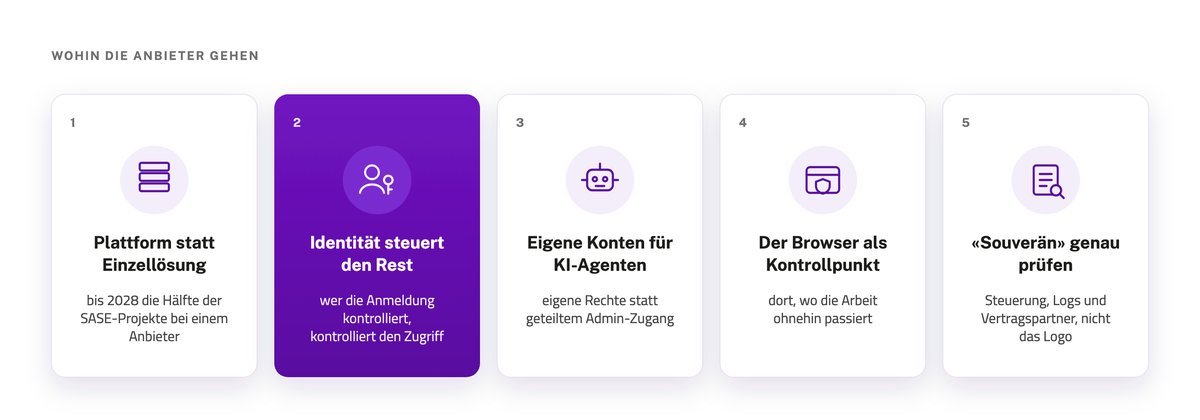
1. Plattform statt Einzellösung. Gartner erwartet, dass bis 2028 die Hälfte der neuen SASE-Projekte bei einem einzigen Anbieter landet, 2025 waren es 30 % (Gartner Strategic Roadmap for SASE Convergence, Juni 2025, publiziert von Palo Alto). Weniger Schnittstellen sind ein Vorteil, wir haben das in weniger Tools, mehr Schutz ausgeführt. Der Preis dafür ist ein Anbieter, ohne den nichts mehr läuft.
2. Identität wird die Kontrollebene. Palo Alto mit CyberArk, CrowdStrike mit SGNL, Okta mit Axiom: Wer entscheidet, wer sich anmelden darf, entscheidet auch über den Rest. Für die meisten KMU sitzt diese Ebene heute in Microsoft Entra oder Google Workspace, ob sie das bewusst so gewählt haben oder nicht.
3. KI-Agenten bekommen eigene Identitäten. Microsoft Entra Agent ID und Okta for AI Agents sind seit 2026 allgemein verfügbar. Ein Agent, der Mails liest oder Rechnungen vorbereitet, braucht ein eigenes Konto mit eigenen Rechten, keinen geteilten Admin-Zugang. Welche Regeln dazu gehören, steht in unserem Beitrag zur Governance für KI-Agenten. Für die nächste Revision ist das die Frage, die nach MFA kommt: Welche Maschinen und Agenten haben bei euch Zugriff, und wer hat sie freigegeben?
4. Der Browser wird zum Kontrollpunkt. Zscaler, CrowdStrike und Akamai haben Browser-Technik gekauft. Gartner erwartet, dass bis 2028 ein Viertel der Organisationen einen gesicherten Unternehmensbrowser nutzt, 2025 waren es unter 10 % (Gartner, 29.04.2025). Für ein KMU mit viel SaaS und wenig eigenem Netz ist das interessant, weil der Browser ohnehin der Ort ist, an dem die Arbeit passiert.
5. «Souverän» heisst oft: US-Anbieter auf europäischer Infrastruktur. Zscaler betreibt seit Ende Juli 2026 ein SASE-Angebot auf STACKIT, der Cloud der Schwarz-Gruppe. Versa bietet nach eigenen Angaben Steuerung und Logs in der EU an. Das kann genügen. Frag aber nicht nach dem Logo auf der Folie, sondern nach drei Dingen: Wo läuft die Steuerung? Wo liegen die Logs? Mit welcher Gesellschaft schliesst du den Vertrag? Mehr zur Abwägung steht in digitale Souveränität für Schweizer Unternehmen.
Was Zero Trust kostet: Listenpreise im Vergleich
Listenpreise pro Person und Monat, ohne MwSt., bei Microsoft, Google, Okta und Twingate im Jahresabo, Stand 9. November 2026. Microsoft und Google zeigen auf ihren Schweizer Seiten Frankenpreise, die übrigen Anbieter nur Dollar. Partner und Wiederverkäufer verrechnen andere Preise, und die Listen ändern sich ohne Ankündigung. Prüf den Betrag deshalb vor dem Entscheid auf der Herstellerseite.
| Angebot | Listenpreis | Was drin ist |
|---|---|---|
| Microsoft 365 Business Premium | CHF 17.82 | Office, Identität mit MFA und Zugriffsregeln (Entra ID P1), Geräteverwaltung (Intune), Virenschutz mit EDR; bis 300 Personen |
| Microsoft Entra Private Access | CHF 4.00 | Zugriff pro App (ZTNA) statt VPN |
| Microsoft Entra Suite | CHF 9.70 | Private und Internet Access, Identitätsschutz, Identity Governance |
| Google Workspace Business Plus | CHF 22 | Office-Paket mit Konto- und Geräteverwaltung |
| Chrome Enterprise Premium | USD 6 | Browser als Kontrollpunkt, Schutz vor Datenabfluss |
| Okta Workforce Starter | ab USD 6 | Anmeldung (SSO), MFA, Verzeichnis; Mindestvertrag USD 1'500 pro Jahr |
| Cisco Duo | USD 3 / 6 / 9 | MFA und SSO, dazu Schutz vor Identitätsangriffen, dazu ZTNA und voller Geräte-Check |
| Cloudflare Zero Trust | gratis bis 50 Personen, sonst USD 7 | ZTNA, Web-Filter, SaaS-Kontrolle |
| Twingate Business | USD 10 | ZTNA statt VPN, schnell eingerichtet |
Die Rechnung für ein Microsoft-KMU: Business Premium plus Entra Private Access ergibt CHF 21.82 pro Person und Monat für Identität, Geräte, Virenschutz und Zugriff pro App. Bei 80 Personen sind das knapp CHF 21'000 im Jahr zum Listenpreis, und den grösseren Teil davon zahlen viele Betriebe schon heute. Ehrlicherweise ist das nur der Lizenzteil. Einrichtung, Tests und die Ausnahmen für die zwei Anwendungen, die nicht mitspielen, kosten in unserer Erfahrung mehr Zeit als Geld. Die Leader aus dem SASE-Ranking publizieren keine Listenpreise. Ihre Suiten kommen über Partner und sind auf grössere Umgebungen ausgelegt.
Identität aus dem Office-Abo, ZTNA bei Bedarf vom Spezialisten: Diese Kombination ist für viele KMU günstiger als eine ganze Suite. Den Ausstieg planst du gleich mit.
ZTNA-Anbieter in der Schweiz und in Europa
Wer Steuerung und Daten nicht ganz in US-Hand geben will, hat in der Schweiz eine überschaubare Auswahl. Die Liste ist eine Auswahl, keine Empfehlung.
- Swisscom beem: Sicherheitsdienst im Swisscom-Netz für KMU und grosse Firmen. Geräte, Personen und Standorte gehen über Swisscoms Gateway beemNet ins Internet, betrieben in Rechenzentren in der Schweiz; die Technik dahinter liefert laut Versa deren Sovereign SASE. Zugriff auf Firmenanwendungen nach Zero-Trust-Regeln gibt es ab der Edition Essential, ein komplettes SASE mit Firmennetz erst zusammen mit Swisscom Enterprise Connect. Benutzerlizenz ab CHF 7 pro Gerät und Monat, mit Mobile-Abo ab CHF 55 (Mindestlaufzeit 24 Monate). Die Editionen Standard und Plus kosten ab CHF 90 beziehungsweise CHF 170 pro Monat für bis zu drei Personen und einen Standort und laufen mindestens 12 Monate.
- Open Systems: Managed SASE aus Zürich (SD-WAN, Firewall, Web-Filter, ZTNA, Betrieb rund um die Uhr), seit Oktober 2024 im Besitz der Schweizerischen Post. Keine öffentlichen Preise.
- Airlock (Ergon Informatik, Zürich): Schutz und Zugriffskontrolle für eigene Web-Anwendungen und Schnittstellen (Gateway plus IAM). Das ersetzt kein VPN fürs ganze Netz, ist aber eine Schweizer Antwort, wenn eure Kundenportale oder Fachanwendungen der Kern sind.
- Zscaler auf STACKIT und Versa mit europäischem Betrieb: US-Technik, Infrastruktur in Deutschland beziehungsweise der EU.
Schweizer Cloud-Anbieter wie Infomaniak oder Exoscale hosten eure Systeme, ein ZTNA- oder SASE-Produkt haben wir bei ihnen nicht gefunden. Wo eure Server stehen und wer den Zugriff darauf regelt, sind zwei getrennte Entscheide.
Bevor du kaufst: nutz, was du schon bezahlst
In unserer Erfahrung haben die meisten KMU ungenutzte Funktionen, bevor sie ein neues Produkt brauchen. Business Premium enthält Entra ID P1 mit Zugriffsregeln (Conditional Access), Intune und Defender for Business. Eingeschaltet und sauber konfiguriert ist davon oft nur ein Teil. Wie eine saubere Grundkonfiguration aussieht, steht in Microsoft 365 härten.
Die Prüfung dauert eine halbe Stunde. Schau im Microsoft 365 Admin Center unter Abrechnung nach, welche Lizenzen ihr habt. Dann öffne im Entra Admin Center die Richtlinien für den bedingten Zugriff (Conditional Access) und zähl die aktiven. Gibt es keine, oder nur eine für Admins, bezahlt ihr für Zugriffsregeln, die nicht laufen. Dasselbe gilt für Intune: Wie viele eurer Geräte sind dort eingetragen, und wie viele davon gelten als konform? Lauten die Antworten «keine» und «wissen wir nicht», ist das euer erstes Zero-Trust-Projekt, und es kostet keinen zusätzlichen Franken Lizenz.
| Bedarf | Habt ihr vielleicht schon | Open Source |
|---|---|---|
| Starke Anmeldung | Entra ID P1 (in Business Premium und E3) | Keycloak, authentik |
| Zugriff pro App | Cloudflare Zero Trust (gratis bis 50), Entra Private Access (CHF 4) | NetBird, Pomerium, OpenZiti |
| Geräteverwaltung | Intune (in Business Premium und E3) | Fleet (osquery) |
| Geheimnisse für Maschinen | Azure Key Vault | OpenBao |
| Logs und Erkennung | Entra-Anmeldelogs, Defender | Wazuh |
Open Source ist nicht gratis. Betrieb, Updates und das Wissen dafür kosten Stunden, und in einem KMU sind das oft die Stunden derselben zwei Personen.
Bei einem Industrieunternehmen mit rund 1'600 Mitarbeitenden haben wir ein Zero-Trust-Programm über die gesamte IT gesteuert. Es lief über Identität und Zugriffe, Endgeräte, den Lebenszyklus der Benutzerkonten, privilegierte Zugriffe, Inventar, Awareness, Notfallplanung und Erkennung. Am Ende stand ein gemeinsames Zielbild mit abgestimmten Konzepten statt Insellösungen, und das Management sah den Fortschritt. Bei 80 Personen ist das Programm kleiner, die Reihenfolge bleibt: erst die Bereiche und ihre Verantwortlichen klären, dann prüfen, was die vorhandenen Werkzeuge schon können, und erst danach eine Lücke kaufen.
Fünf Fragen an jeden Anbieter
Feature-Listen sehen bei allen Leadern gleich aus. Diese fünf Fragen trennen sie besser:
- Deckt ihr alle Identitäten ab? Mitarbeitende, externe Partner, Kunden, Dienstkonten und KI-Agenten, ohne Zusatzprodukt?
- Wie tief ist die Integration? Nutzt der Durchsetzungspunkt Identitäts- und Gerätesignale in Echtzeit, und kann er einen Zugriff mitten in der Sitzung entziehen?
- Liefert ihr eigene Signale? Bekommen wir Telemetrie, die wir sonst nicht haben, oder dieselben Daten ein zweites Mal?
- Gibt es Schnittstellen? Wenn die Standardfunktion nicht reicht, können wir per API automatisieren?
- Wohin geht ihr? Passt die Roadmap der nächsten drei bis fünf Jahre zu unserer, und was passiert mit unserem Vertrag, wenn ihr gekauft werdet?
Vor zwei Jahren war die fünfte Frage eine Formalität, nach den Übernahmen dieses Jahres stellen wir sie zuerst.
Dazu gehören drei Punkte in jeden Vertrag: Datenexport in einem lesbaren Format, eine Laufzeit von höchstens drei Jahren und Logs, die bei euch liegen und nicht nur beim Anbieter. Ein Kündigungsrecht bei einem Eigentümerwechsel bekommt ein KMU nicht immer. Fragen kostet nichts. Den besten Zeitpunkt für all das beschreiben wir in Sicherheitstools konsolidieren: die Verlängerung.
Die Reihenfolge für 2026 und 2027
- Mit der Identität anfangen, die du schon bezahlst. Microsoft, Google und Okta bringen MFA und Zugriffsregeln mit. Phishing-resistente Anmeldung und saubere Zugriffsregeln bringen in unserer Erfahrung mehr als ein neues Produkt.
- VPN durch ZTNA ersetzen, als zweiten Schritt. Preis pro Person verlangen und den Ausstieg regeln.
- Konsolidieren, aber mit Exit. Weniger Anbieter ja, ein einziger ohne Ausweg nein.
- Maschinen und Agenten inventarisieren. Dienstkonten, API-Schlüssel und KI-Agenten sind die nächste Frage in jeder Revision.
- Nachweise von Anfang an sammeln. Kunden und Cyber-Versicherer fragen nach MFA, Backup und Fernzugängen. Weder das ISG noch NIS2 verlangen «Zero Trust». Verlangt werden Zugriffskontrolle, starke Anmeldung und Sicherheit in der Lieferkette, und dafür sind die Zero-Trust-Kontrollen dein Beleg.
Wer diese Reihenfolge einhält, kauft 2027 vielleicht ein einziges neues Produkt. Vielleicht keines. Wenn du wissen willst, welche Lücke bei euch übrig bleibt, wenn alles Bezahlte eingeschaltet ist, klären wir das in einem Security Assessment, gemessen am Risiko und nicht am Katalog eines Anbieters.
Häufige Fragen
Welche Zero-Trust-Anbieter gibt es in der Schweiz?
Schweizer Optionen sind Swisscom beem (Sicherheitsdienst im Swisscom-Netz mit Technik von Versa, betrieben in der Schweiz), Open Systems (Managed SASE, gehört zur Schweizerischen Post) und Airlock von Ergon (Zugriffsschutz für Web-Anwendungen). Die meisten globalen Anbieter wie Microsoft, Zscaler, Netskope, Palo Alto oder Cloudflare verkaufen in der Schweiz über Partner. Stand: November 2026.
Was kostet Zero Trust für ein KMU?
Für ein Microsoft-KMU ist der grösste Teil im Abo Business Premium enthalten (Listenpreis CHF 17.82 pro Person und Monat). Zugriff pro Anwendung statt VPN kostet mit Entra Private Access CHF 4 pro Person und Monat (Listenpreis, November 2026). Cloudflare Zero Trust ist bis 50 Personen gratis. Für komplette SASE-Suiten der grossen Anbieter gibt es keine öffentlichen Listenpreise.
Was ist der Unterschied zwischen ZTNA, SSE und SASE?
ZTNA gibt Zugriff auf einzelne Anwendungen statt aufs ganze Netz und ersetzt das VPN. SSE bündelt ZTNA mit Web-Filter und Kontrolle über Cloud-Apps als Cloud-Dienst. SASE ergänzt SSE um das Firmennetz (SD-WAN). Je mehr davon von einem Anbieter kommt, desto einfacher der Betrieb und desto teurer der Wechsel.
Brauche ich für Zero Trust einen neuen Anbieter?
Meistens nicht als ersten Schritt. Starke Anmeldung, Zugriffsregeln und Geräteverwaltung stecken bei vielen KMU im bestehenden Microsoft- oder Google-Abo. Ein neuer Anbieter lohnt sich, wenn danach eine klare Lücke bleibt, typischerweise der Ersatz des VPN durch Zugriff pro Anwendung.