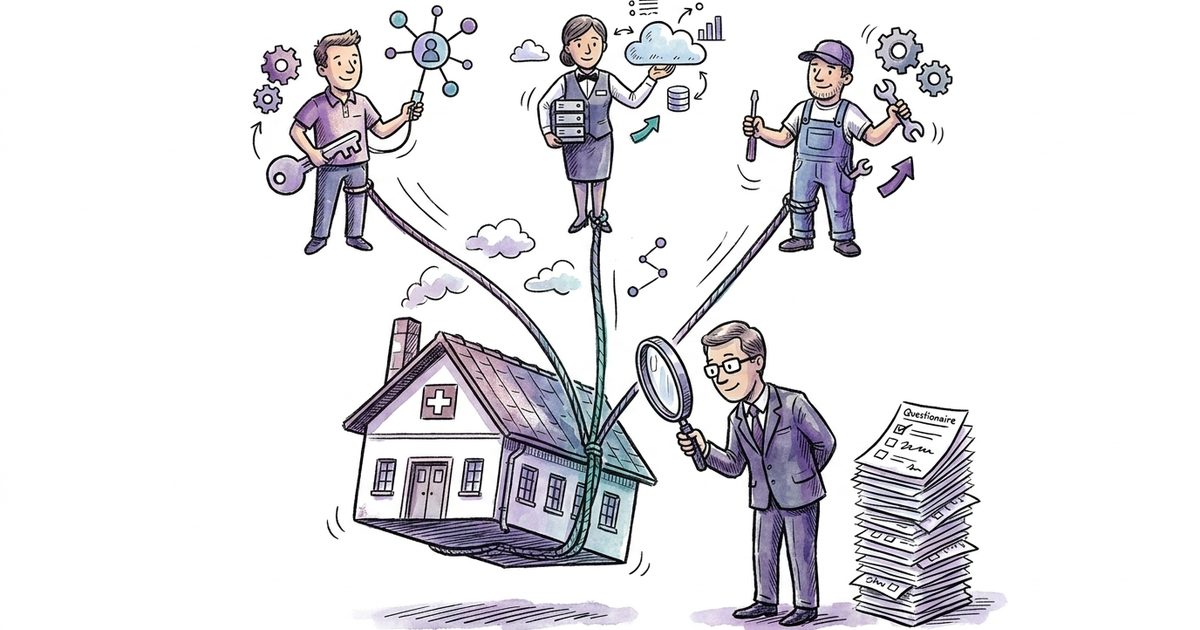
Der Cyberangriff, der dein Unternehmen stoppt, muss nicht bei dir stattfinden. Wenn dein IT-Dienstleister verschlüsselt wird, stehen deine Systeme still, auch wenn deine eigene Firewall alles richtig gemacht hat. Das ist der Kern von Lieferantenrisiko: mit jedem Vertrag kaufst du die Sicherheitslage des Anbieters mit ein. Solche Abhängigkeiten hat jedes KMU. Der Unterschied liegt darin, ob du weisst, welche davon dein Geschäft stoppen können.
Was ist Lieferantenrisiko und warum trifft es KMU besonders?
Lieferantenrisiko ist das Risiko, dass ein Sicherheitsvorfall bei einem Lieferanten dein eigenes Geschäft trifft: über Fernzugriffe auf deine Systeme, über kompromittierte Software oder über den Ausfall eines Dienstes, von dem dein Betrieb abhängt. KMU trifft das besonders, weil sie mehr auslagern als Grossunternehmen und gleichzeitig weniger Verhandlungsmacht haben, um Sicherheitsanforderungen durchzusetzen.
Ein Unternehmen mit 50 bis 500 Mitarbeitenden betreibt selten alles selbst. Die IT läuft teilweise oder ganz beim Dienstleister, das ERP beim Hoster, die Lohnbuchhaltung beim Treuhänder, die Produktionsmaschinen hängen an der Fernwartung des Herstellers. Jede dieser Beziehungen ist betriebswirtschaftlich sinnvoll. Zusammengenommen ergeben sie eine Angriffsfläche, die in keinem deiner eigenen Systeme sichtbar ist.
Verantwortlich bleibst am Ende trotzdem du. Deinen Kunden gegenüber spielt es keine Rolle, ob die Panne bei dir oder bei deinem Hoster passiert ist; sie haben mit dir einen Vertrag. Auslagern kannst du Arbeit, nicht Verantwortung.
Das Bundesamt für Cybersicherheit BACS hat dem Thema eine eigene Anleitung gewidmet: Cybersicherheit in der Lieferkette beschreibt einen Kreislauf aus Abhängigkeiten verstehen, Lieferanten kategorisieren, Anforderungen stellen und überprüfen. Der Ansatz ist bemerkenswert unaufgeregt: kein Zertifikatszwang für alle, sondern zuerst die Frage, wo du überhaupt abhängig bist.
Warum Fragebögen an alle niemanden schützen
Der Standardreflex im Lieferantenmanagement ist der Fragebogen. Vierzig Fragen an jeden Lieferanten, einmal im Jahr, Antworten abgelegt, Haken gesetzt. Das fühlt sich nach Kontrolle an und produziert vor allem eines: Papier. Grosse Unternehmen können sich dieses Ritual leisten, sie haben Teams dafür. Ein KMU kopiert damit nur die Form, nicht die Wirkung.
Mal ehrlich: was passiert mit den Antworten? In den meisten Unternehmen liest sie niemand, der Konsequenzen ziehen könnte. Der Lieferant, der bei "Passwort-Richtlinie vorhanden?" Nein ankreuzen würde, existiert nicht. Und der Lieferant, der dich gefährden kann, fällt im Fragebogen nicht auf, weil die Gefahr nicht in seinen Antworten liegt, sondern in deiner Abhängigkeit von ihm.
Die Frage, die in keinem Formular steht: was machst du am Montag, wenn dieser Lieferant am Freitag verschlüsselt wurde? Wenn die Antwort "keine Ahnung" heisst, hilft dir kein ausgefüllter Fragebogen der Welt.
Lieferantenrisiko ist auch ein Dimensionierungsproblem. Nicht mehr Fragebögen machen dich sicherer, sondern schärfere: wenige kritische Lieferanten, die du im Detail verstehst, statt vollständige Akten über alle. Mehr Schutz, weniger Aufwand.
Welche Lieferanten musst du prüfen?
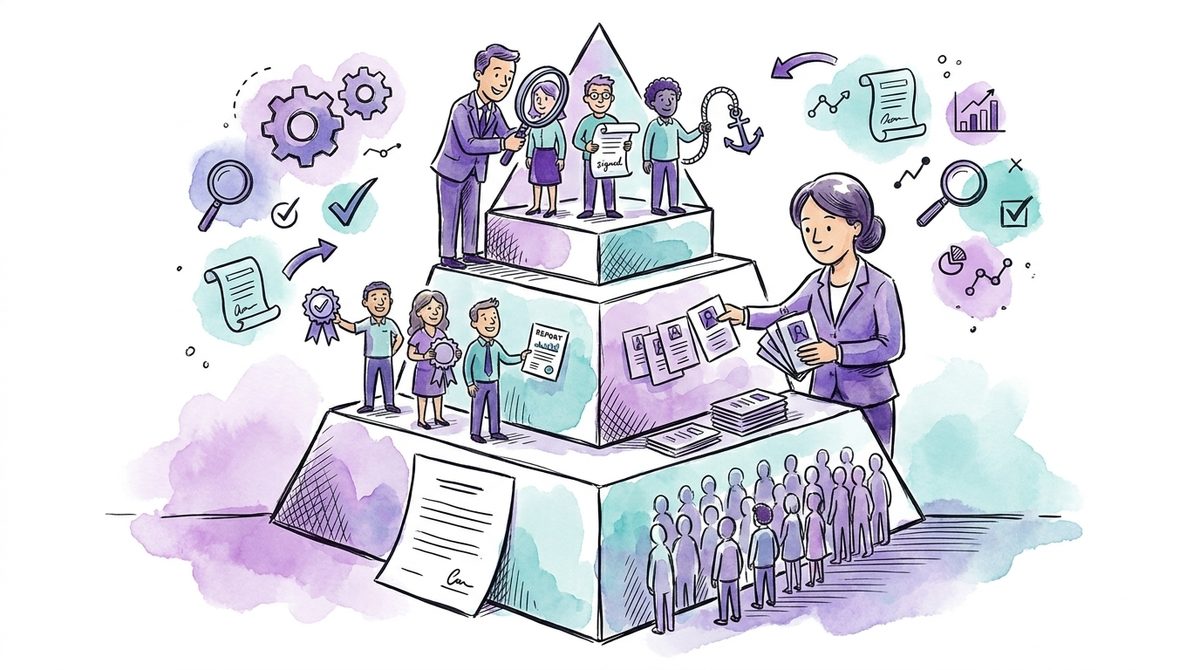
Drei Gruppen: Lieferanten mit privilegiertem Zugriff auf deine Systeme, Betreiber deiner Kernsysteme und Hersteller von Software oder Hardware in kritischen Prozessen. Das BACS empfiehlt in seiner Anleitung genau diese Kategorisierung nach Risiko statt nach Einkaufsvolumen. In unserer Erfahrung bleiben von ein paar hundert Kreditoren zehn bis zwanzig Lieferanten übrig, auf die eines dieser Kriterien zutrifft.
Wie das konkret aussieht: ein Schweizer Industrieunternehmen mit rund 120 Mitarbeitenden, mit dem wir gearbeitet haben, führte über 300 Kreditoren. Der Einkauf prüfte die 30 grössten nach Einkaufsvolumen, darunter der Kaffeelieferant und der Gebäudereiniger. Nicht auf der Liste: der externe IT-Dienstleister mit Domain-Admin-Rechten, der ERP-Hoster und der Maschinenbauer mit permanentem Fernwartungszugang. Die drei Firmen, die den Betrieb an einem Nachmittag hätten stoppen können, hatte nie jemand angeschaut, weil sie im Einkauf unauffällig waren. Die neue Liste umfasste am Ende zwölf Namen. Mit dreien davon folgten Gespräche und angepasste Verträge, der Rest war mit Nachweisen und Standardklauseln abgedeckt. Der Aufwand: einige Arbeitstage, verteilt über ein Quartal, ohne neues Tool und ohne neue Stelle.
Die Liste entsteht deshalb nicht im Einkauf, sondern im Gespräch mit dem Betrieb: welche Systeme dürfen nicht stehen, wer hat Zugänge, welche Software steckt in welchem Prozess. Ein brauchbares Lieferantenregister kennt am Ende drei Stufen. Kritische Lieferanten bekommen eine vertiefte Prüfung, klare Verträge und einen Plan B. Erhöhte bekommen Nachweise und Meldepflichten. Der Rest bekommt Standardklauseln im Einkauf. Diese Sortierung ist überschaubarer Aufwand und trägt jahrelang.
Was kannst du als KMU von Lieferanten überhaupt verlangen?
Weniger, als du möchtest, und mehr, als du denkst. Microsoft wird deinen Fragebogen nicht beantworten, dein lokaler IT-Dienstleister schon, und dazwischen liegt die eigentliche Arbeit: pro Lieferant entscheiden, welcher Nachweis realistisch ist und welcher Vertragspunkt zählt.
Bei den Grossen läuft es über bestehende Nachweise. Hyperscaler und etablierte Software-Anbieter publizieren Zertifikate und Prüfberichte, allen voran ISO 27001 und SOC 2. Deine Aufgabe dabei: die vorhandenen Antworten lesen, inklusive Geltungsbereich. Welcher Nachweis was aussagt, haben wir im Vergleich von ISO 27001 und SOC 2 aufgeschrieben.
Bei den Kleinen, und das sind oft die kritischsten, funktioniert Dialog besser als Audit-Theater. Dein IT-Dienstleister mit 15 Leuten hat kein SOC-2-Testat und wird so bald keines haben. Ein Gespräch darüber, wie er seine eigenen Admin-Zugänge schützt, sagt mehr als 40 Formularfelder. Das BACS argumentiert in dieselbe Richtung: Lieferanten befähigen statt abstrafen, weil dir ein sicherer Lieferant mehr nützt als ein ertappter.
Im Vertrag zählen wenige Punkte: dass dir der Lieferant Sicherheitsvorfälle innert definierter Frist meldet, dass er Subunternehmer offenlegt, dass deine Daten bei Vertragsende zurückkommen und dass du im Ernstfall Auskunft bekommst. Diese Klauseln kosten in der Verhandlung fast nichts, solange der Vertrag noch nicht unterschrieben ist. Danach kosten sie viel.
Konzentrationsrisiko: wenn es keinen Plan B gibt
Die härteste Form von Lieferantenrisiko ist nicht der unsichere Lieferant, sondern der unersetzbare. Wenn dein ERP-Hoster, deine Branchensoftware oder dein IT-Dienstleister morgen ausfällt oder die Preise verdoppelt und du keine realistische Alternative hast, steht dein Betrieb genauso still wie nach einem Angriff. Vendor Lock-in ist Lieferantenrisiko in Reinform, nur ohne Angreifer. Was ein Ausstieg konkret kostet und wie du ihn vertraglich offen hältst, steht weiter unten im Abschnitt zum Vendor Lock-in.
Ein Plan B heisst im KMU nicht, jedes System doppelt zu betreiben. Das wäre die teure Antwort auf die falsche Frage. Er heisst: die Ausstiegskosten kennen, bevor sie fällig werden. Liegen deine Daten in einem Format vor, das ein anderer Anbieter einlesen kann? Steht im Vertrag, dass du sie bei Kündigung vollständig zurückbekommst, und in welcher Frist? Gibt es für die kritischste Leistung einen zweiten Anbieter, der sie grundsätzlich erbringen könnte, auch wenn der Wechsel Monate dauern würde? Wer diese Fragen beantworten kann, verhandelt anders. Nicht, weil er droht, sondern weil beide Seiten wissen, dass er könnte.
Ein Verwaltungsrat, der nach den grössten Risiken fragt, bekommt oft eine Liste mit Malware und Phishing. Die ehrlichere Antwort wäre in vielen KMU: der eine Dienstleister, ohne den nichts mehr geht.
Spätestens hier wird Lieferantenrisiko von der IT-Aufgabe zur Geschäftsleitungsaufgabe. Die Entscheidung, eine Abhängigkeit bewusst einzugehen, weil der Anbieter schlicht der beste ist, kann richtig sein. Sie sollte nur nicht aus Versehen fallen, weil niemand die Frage gestellt hat.
Vendor Lock-in entsteht nicht im Vertrag, sondern im Betrieb
Niemand unterschreibt eine Klausel, die einen Wechsel verbietet. Das Unternehmen rutscht hinein, über Jahre, durch eine Reihe vernünftiger Einzelentscheidungen.
- Die privilegierten Konten laufen auf den Dienstleister. Sein Team hat eigene Administratoren in deinem Verzeichnis, deine Leute haben Standardrechte. Praktisch, bis du jemand anderen hereinlassen willst.
- Die Lizenzen laufen über seinen Vertrag. Du bist Nutzer, nicht Vertragspartner. Bei einem Wechsel wandern die Verträge, und mit ihnen die Identitäten darunter.
- Die Dokumentation ist seine Dokumentation. Netzplan, Firewall-Regeln, die Begründung für die Ausnahme von 2021: vollständig vorhanden und für dich nicht erreichbar.
- Das Wissen hat zwei Namen, und beide stehen auf seiner Lohnliste. Diese zwei Personen kennen deine Umgebung besser als jedes Dokument.
- Die Backups liegen in seiner Infrastruktur. Der Restore funktioniert, solange er das Werkzeug dazu betreibt.
Nichts davon ist böse Absicht. Jeder einzelne Punkt ist bequem, und Bequemlichkeit ist der Weg, auf dem Abhängigkeit ins Haus kommt. Dass ein Dienstleister dabei betreibt und nicht führt, ist ein eigenes Thema, das wir in Sicherheit beim IT-Dienstleister auseinandergenommen haben.
Die FINMA beobachtet denselben Mechanismus in einer regulierten Branche und beschreibt ihn ungewohnt direkt: Finanzinstitute werden bei wichtigen Funktionen zunehmend von Dienstleistern abhängig, und bei einzelnen Anbietern sieht die Aufsicht eine erhöhte Konzentration, weil dieselben Firmen für viele Institute kritische Funktionen erbringen (FINMA zu Cyberrisiken und Outsourcing). Die meisten KMU sind nicht beaufsichtigt. Der Mechanismus kennt den Unterschied nicht.
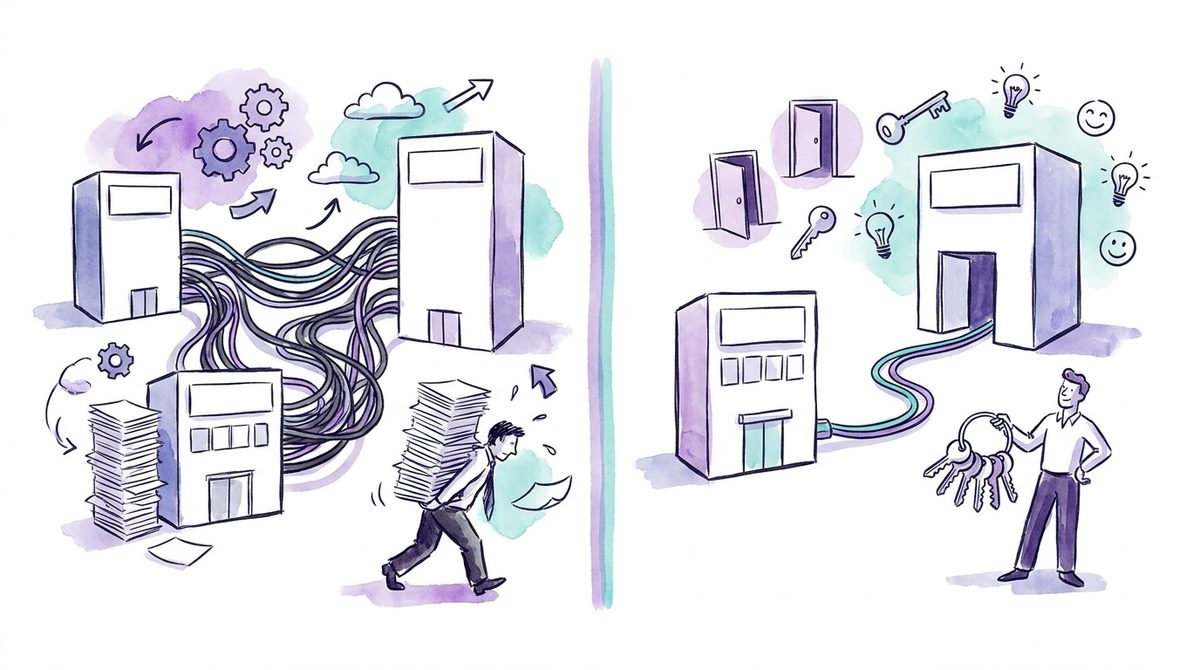
Die übliche Antwort auf Abhängigkeit heisst Second Source: zwei Anbieter für alles Wichtige. In einem Haus dieser Grösse verdoppelt das die Verträge und den Abstimmungsaufwand und halbiert die Aufmerksamkeit für beide Seiten. Unabhängig macht dich nicht ein zweiter Lieferant, sondern die Fähigkeit, in vertretbarer Zeit einen neuen zu nehmen. Mehr Schutz, weniger Verträge, weniger Kosten.
Woran merkst du, dass du nicht mehr wechseln kannst?
Drei Fragen reichen. Wer in deinem Haus kann heute ohne den Dienstleister einen Administrator anlegen? Wie lange dauert es, die vollständige Systemdokumentation zu bekommen, wenn er nicht mitarbeitet? Und wie viele Wochen würde ein Anbieterwechsel den Betrieb belasten? Lauten die Antworten niemand, unklar und keine Ahnung, ist der Preis nicht mehr verhandelbar.
Der ehrlichste Indikator steht ohnehin schon in der Buchhaltung. Wenn die letzte Preiserhöhung ohne Diskussion durchgegangen ist, hat das Unternehmen seine Position bereits abgegeben, unabhängig davon, was der Vertrag hergibt. Das ist keine Schuldfrage, sondern eine Statusmeldung.
Mal ehrlich: In vielen Häusern ist die Antwort auf alle drei Fragen unangenehm. Das ist der Normalfall und nicht die Ausnahme. Es zählt nur, dass sie jemand im Haus stellt, bevor der Dienstleister sie stellt.
Was Austrittsfähigkeit im Alltag bedeutet
Austrittsfähigkeit hat kein Enddatum. Sie ist ein Zustand, den ein Unternehmen hält oder verliert, und vier Dinge tragen ihn. Alle vier sind organisatorisch, keines davon technisch.
| Was im Haus bleibt | Warum es Verhandlungsmacht zurückgibt |
|---|---|
| Identitäten und Verträge | Der Dienstleister arbeitet mit Rechten, die du ihm delegiert hast und wieder entziehen kannst. Das ist der einzige Punkt, an dem eine Kündigung technisch vollziehbar wird. Alles andere ist Formulierung. |
| Aktuelle Dokumentation | Wenn der Stand der Umgebung regelmässig bei dir landet, hält niemand Wissen als Pfand. Der Nebeneffekt wirkt sofort: Wer dokumentieren muss, arbeitet sauberer. |
| Lesbare Datenformate | Ob du deine Daten herausbekommst, hängt am Format und nicht am Goodwill. Was sich nur mit seiner Software öffnen lässt, gehört faktisch ihm. |
| Die Wechselkosten als Zahl | Eine grobe Schätzung in Monaten und Franken genügt, solange die Geschäftsleitung sie kennt und sie nicht von 2019 ist. |
Der Nutzen zeigt sich lange vor einem Wechsel, nämlich im Gespräch darüber. Ein SLA, das du nicht durchsetzen kannst, ist eine Absichtserklärung. Durchsetzbar wird es in dem Moment, in dem beide Seiten wissen, dass ein Wechsel möglich wäre. Das ist der ganze Hebel, und er hat mit Sicherheitstechnik nichts zu tun.
Das BACS wird in seinen Empfehlungen für die Zusammenarbeit mit IT-Providern an einer Stelle sehr deutlich: Verantwortung kann nicht ausgelagert oder delegiert werden. Dazu nennen die Empfehlungen Haftung im Schadenfall, geprüfte Restore-Tests und periodische Sicherheitsaudits als vertraglich zu regelnde Punkte. In vielen KMU-Verträgen fehlt das, selten aus Nachlässigkeit, meistens weil die Verträge aus einer Zeit stammen, in der die IT kleiner war und der Dienstleister noch nicht halb im Betrieb steckte.
Wann lohnt sich ein zweiter Lieferant?
Selten, und nur dort, wo Stillstand mehr kostet als die Doppelspurigkeit pro Jahr. Die Rechnung ist unspektakulär: Was kosten zwei Tage ohne diese Leistung, wie wahrscheinlich ist ein Ausfall in einem Jahr, und was verlangt der zweite Vertrag dafür. Bei Internetanbindung und Standortkonnektivität geht sie oft auf. Beim IT-Dienstleister selbst fast nie.
Der Grund ist nicht nur Geld. Zwei Dienstleister für dieselbe Umgebung bedeuten zwei Wissensstände, zwei Eskalationswege und eine neue Lieblingsantwort im Störungsfall: Das war der andere. In unserer Erfahrung kostet das in Unternehmen dieser Grösse mehr als der Ausfall, den es verhindern soll.
Tragfähig ist eine Aufteilung. Für die zwei oder drei Leistungen, bei denen Stillstand direkt Umsatz kostet, braucht es einen benannten Plan B, der nicht am gleichen Dienstleister hängt. Für alles andere reicht Austrittsfähigkeit. Es ist dieselbe Dimensionierungsfrage wie bei Werkzeugen: Was brauchst du doppelt, und was nur beherrschbar?
Wie ISG, NIS2 und DORA das Thema auf deinen Tisch legen
Reguliert wird nicht bei dir, aber es kommt bei dir an. Das Informationssicherheitsgesetz verpflichtet Betreiber kritischer Infrastrukturen: seit April 2025 gilt eine Meldepflicht für Cyberangriffe innert 24 Stunden, bis Ende 2026 brauchen unterstellte Organisationen ein funktionierendes ISMS. Diese Anforderungen reichen die Betroffenen vertraglich an ihre Zulieferer weiter. NIS2 macht dasselbe von der EU-Seite her, wie die Regel über Kundenverträge in der Schweiz ankommt, haben wir separat beschrieben. DORA tut es für Zulieferer von EU-Finanzinstituten.
Das heisst auch: wenn deine Kunden reguliert sind, bist du deren Lieferantenrisiko. Dieselbe Sorte Fragebogen, die du an deine Lieferanten schickst, landet von der anderen Seite auf deinem Tisch. Wer sein eigenes Lieferantenmanagement im Griff hat, beantwortet diese Fragen glaubwürdiger. Aus einer Compliance-Übung wird ein Verkaufsargument.
Lieferantenrisiko bleibt Teil der laufenden Sicherheitsführung: die Liste lebt, Zugänge und Verträge ändern sich. Deshalb gehört das Thema bei uns in die laufende Sicherheitsführung im Mandat und nicht in ein Jahresprojekt. Ob sich das für dein Unternehmen rechnet, klärt ein Gespräch schneller als jeder weitere Fragebogen.
Häufige Fragen
Reicht ein ISO-27001-Zertifikat als Lieferantennachweis?
Es ist ein guter Filter, keine Garantie. Das Zertifikat belegt ein funktionierendes Managementsystem im definierten Geltungsbereich. Ob die Dienstleistung, die du einkaufst, in diesem Geltungsbereich liegt, steht im Scope-Statement, und das liest fast niemand. Zertifikat plus passender Scope plus vertragliche Meldepflicht ist eine solide Basis.
Wie oft solltest du Lieferanten neu bewerten?
Anlassbezogen schlägt kalenderbezogen. Kritische Lieferanten schaust du neu an, wenn sich etwas ändert: neuer Subunternehmer, neue Zugriffe, Übernahme, öffentlich bekannter Vorfall. Eine jährliche Durchsicht der kritischen Liste reicht als Rhythmus, solange diese Auslöser definiert sind. Ein starres Jahresritual für alle 300 Kreditoren beschäftigt dich, ohne dich zu schützen.
Braucht ein KMU ein eigenes Tool für Lieferantenrisiko?
In den meisten Fällen nein. Zehn bis zwanzig kritische Lieferanten passen in eine Tabelle im bestehenden Risikoregister. Tools lohnen sich, wenn hunderte Lieferanten mit laufend aktualisierten Bewertungen zu verwalten sind, also selten unterhalb von Konzerngrösse. Erst der Prozess, dann die Frage nach dem Werkzeug.
Was, wenn der Dienstleister bei der Entflechtung nicht mitmacht?
Dann weisst du mehr über die Beziehung als jeder Fragebogen zeigen könnte. Seriöse Anbieter haben kein Problem damit, Dokumentation zu liefern und Administratorrechte delegiert statt besessen zu bekommen, weil es ihr Geschäft nicht gefährdet. Widerstand an dieser Stelle ist selbst die Antwort auf die Frage, ob ein Wechsel geprüft werden sollte.
Gilt das auch für grosse Cloud-Anbieter?
Beim grossen Cloud-Anbieter stellt sich die Frage anders. Dort ist das Thema weniger der Ausfall als der Umzug: Daten liegen in Formaten und Diensten, die einen Wechsel teuer machen, und die Verhandlungsmacht eines KMU ist dort gering. Deshalb gehört die Frage in den Entscheid für die Plattform und nicht erst in die Verlängerung. Beim regionalen Dienstleister ist es umgekehrt. Dort ist der Wechsel möglich, nur hat ihn nie jemand vorbereitet.