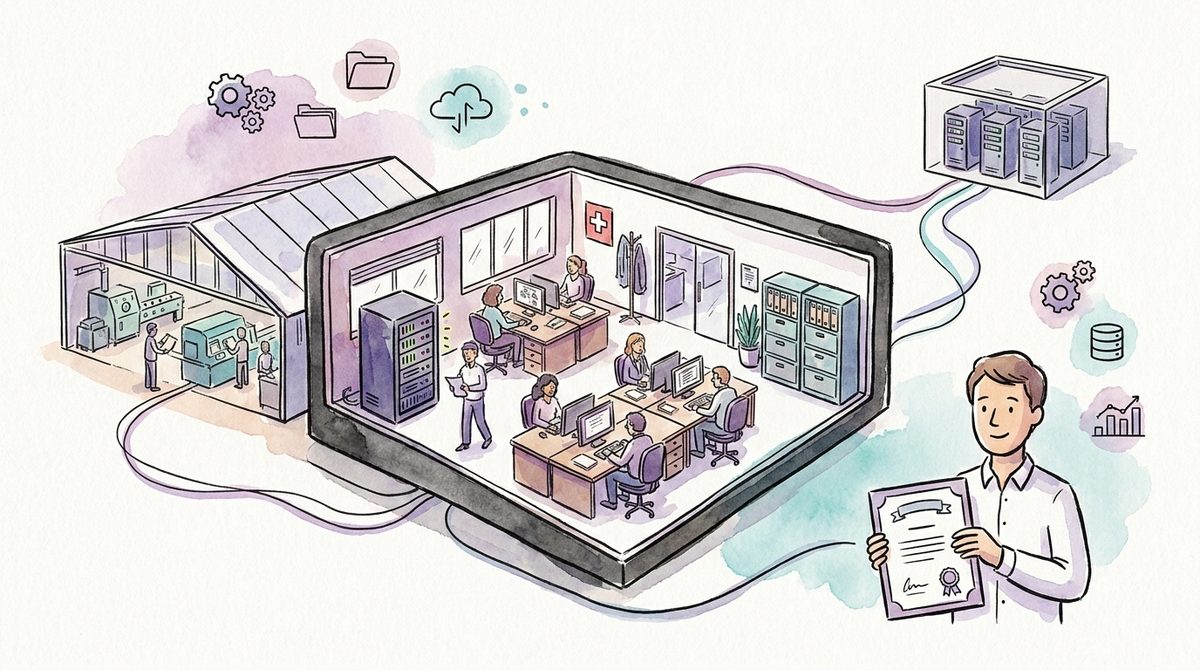
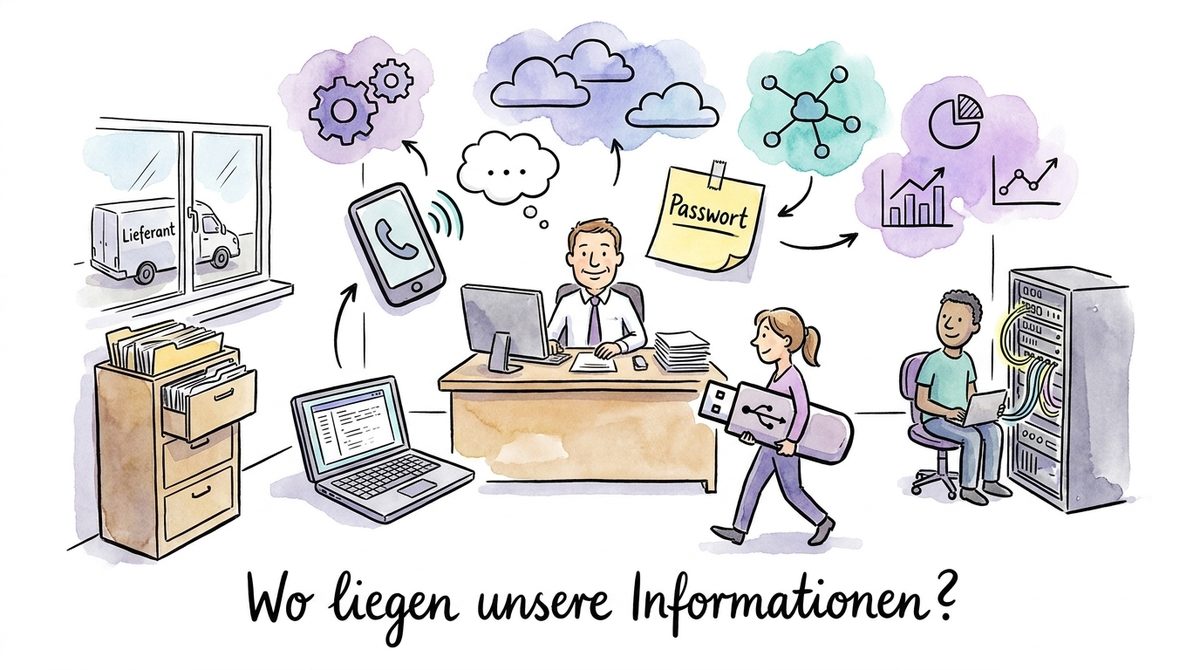
Stell dir einen Produktionsbetrieb mit 80 Leuten vor. Die Kalkulation für die grösste Offerte des Jahres liegt als Excel-Datei auf dem Laptop des Verkaufsleiters. Eine Kopie davon hat er am Wochenende an seine private Adresse geschickt, damit er zu Hause weiterrechnen kann. Die Lohnliste liegt ausgedruckt in einem Ordner, der Schrank dazu ist nicht abgeschlossen. Und wie die Anlage in Halle 2 nach einem Stromausfall wieder hochgefahren wird, weiss genau ein Mensch, der im November in Pension geht.
Fragst du in diesem Betrieb, wie es um die Sicherheit steht, bekommst du eine ehrliche Antwort: Die Firewall ist aktuell, die Updates laufen, das Backup auch. Das stimmt vermutlich sogar, nur hat keine der drei Lücken oben mit der IT-Infrastruktur zu tun. An diesem Punkt trennen sich IT-Sicherheit und Informationssicherheit, und für ein KMU hat das sehr praktische Folgen.
Was ist Informationssicherheit?
Informationssicherheit schützt Informationen, die für ein Unternehmen wichtig sind, unabhängig davon, wo sie liegen: in Systemen, auf Papier, in Gesprächen oder im Wissen einzelner Personen. Das Ziel ist, dass nur Berechtigte sie sehen, dass sie korrekt bleiben und dass sie verfügbar sind, wenn das Geschäft sie braucht.
Diese drei Ziele heissen in der Fachsprache Vertraulichkeit, Integrität und Verfügbarkeit. Die Schweizer Datenschutzverordnung nennt für Personendaten zusätzlich die Nachvollziehbarkeit, also die Frage, wer wann was mit den Daten gemacht hat (Art. 2 DSV).
Im Alltag übersetzt sich das schnell. Die Offertkalkulation soll nicht beim Konkurrenten landen, die IBAN auf der Lieferantenrechnung muss stimmen, und am Montag nach einem Vorfall will die Buchhaltung wieder Rechnungen schreiben können.
Was ist der Unterschied zwischen Informationssicherheit und IT-Sicherheit?
IT-Sicherheit schützt Systeme, Netzwerke und Geräte. Informationssicherheit schützt die Informationen selbst und schliesst damit auch Papier, Prozesse, Menschen und Lieferanten ein. IT-Sicherheit ist ein Teil der Informationssicherheit, aber nicht das Ganze. Ein Betrieb kann technisch sauber aufgestellt sein und trotzdem Informationen verlieren.
In der Praxis zeigt sich der Unterschied an den Stellen, an denen keine Firewall hilft. Die Buchhaltung, die eine Zahlung freigibt, weil der Anruf nach dem Chef klang. Wie das mit gefälschten Stimmen inzwischen funktioniert, haben wir im Beitrag zum Deepfake-Betrug im Unternehmen beschrieben. Der Maschinenlieferant, der seit Jahren einen Fernzugang hat, von dem niemand mehr weiss. Die Mitarbeiterin, die als Einzige den Ablauf beim Jahresabschluss kennt.
Ehrlicherweise hilft bei keinem dieser Probleme ein weiteres Tool. Was hilft, ist eine klare Regel oder ein zweiter Mensch, der Bescheid weiss. Deshalb fängt Informationssicherheit bei der Geschäftsleitung an. Die IT kann nur schützen, wovon sie weiss.
Wo liegt der Unterschied zwischen Informationssicherheit und Datenschutz?
Datenschutz schützt Menschen, deren Personendaten du bearbeitest. Informationssicherheit schützt alle wichtigen Informationen des Unternehmens, auch solche ohne Personenbezug, etwa Rezepturen, Konstruktionspläne oder Offerten. Die beiden überschneiden sich bei der Datensicherheit: Personendaten müssen technisch und organisatorisch geschützt sein.
Das Schweizer Datenschutzgesetz verlangt genau das. Nach Art. 8 DSG müssen Unternehmen, die Personendaten bearbeiten, und ihre Auftragsbearbeiter eine dem Risiko angemessene Datensicherheit gewährleisten. Wer die Mindestanforderungen dazu vorsätzlich nicht einhält, kann nach Art. 61 DSG auf Antrag mit bis zu CHF 250'000 gebüsst werden, und zwar als Privatperson, nicht als Firma. Was das für die Geschäftsleitung konkret heisst, steht im Beitrag zur nDSG-Haftung von Geschäftsführern.
Für ein KMU ist die Überschneidung praktisch: Wer seine wichtigsten Informationen kennt und schützt, hat den grössten Teil der Datensicherheit nach DSG gleich mit erledigt. Umgekehrt gilt das nicht. Ein sauberes Datenschutzkonzept schützt deine Konstruktionspläne nicht.
Wer ist im KMU für Informationssicherheit verantwortlich?
Verantwortlich ist die Geschäftsleitung, in der Aktiengesellschaft letztlich der Verwaltungsrat. Die Umsetzung lässt sich an die IT, an einen Dienstleister oder an einen externen CISO übergeben. Die Verantwortung dafür, welche Risiken das Unternehmen trägt, bleibt bei der Führung.
Das Obligationenrecht zählt die Oberleitung der Gesellschaft und die Festlegung der Organisation zu den Aufgaben, die der Verwaltungsrat nicht abgeben kann (Art. 716a OR). Welche Informationen das Geschäft tragen und wie viel Risiko man dabei in Kauf nimmt, ist eine Führungsfrage dieser Art. Ein Gesetz, das Informationssicherheit für jedes KMU im Detail regelt, ist das nicht. Aber wer nach einem Vorfall erklären muss, warum niemand die Frage je gestellt hat, steht schlecht da.
In unserer Erfahrung fehlt es selten am Willen. Häufiger geht jede Seite davon aus, dass die andere entscheidet, und am Ende hat niemand entschieden. Wie man die Aufgaben sauber verteilt, auch ohne eigenes Security-Team, haben wir in IT-Sicherheit ohne Security-Team aufgeschlüsselt.
Welche Vorgaben zur Informationssicherheit gelten in der Schweiz?
Ein allgemeines Gesetz, das jedes Schweizer KMU zu einem Informationssicherheits-Managementsystem verpflichtet, gibt es nicht. Verbindlich werden Vorgaben über das Datenschutzgesetz, über Branchenregeln wie jene der FINMA, über das Informationssicherheitsgesetz für Stellen, die den Bund unterstützen, und immer häufiger über Kundenverträge.
Das Informationssicherheitsgesetz sorgt dabei für die meiste Verwirrung. Es bindet eine klar umrissene Gruppe, und die meisten mittelständischen Betriebe gehören nicht dazu. Wen es trifft und wo es dich trotzdem erreicht, steht im Beitrag zur ISG ISMS-Pflicht bis 2026.
Der stärkste Treiber ist in der Praxis ohnehin der Markt. Grössere Kunden schicken Fragebögen, bevor sie unterschreiben, und fragen nach Zuständigkeiten, Zugriffsregeln und dem Umgang mit Vorfällen. Ob ein Gesetz dich bindet, interessiert sie wenig.
Wer eine Orientierung sucht, ohne gleich eine Norm zu kaufen, findet sie im IKT-Minimalstandard des Bundes. Er wurde für Betreiber kritischer Infrastrukturen geschrieben, lässt sich aber von jedem Unternehmen kostenlos verwenden. Seit März 2024 ist das Bundesamt für Cybersicherheit (BACS) dafür zuständig.
Fünf Fragen für den Anfang
Informationssicherheit beginnt nicht mit einem Projekt, sondern mit ein paar ehrlichen Antworten. Diese fünf Fragen lassen sich in einer Sitzung der Geschäftsleitung bearbeiten, und sie brauchen kein technisches Vorwissen.
- Welche Informationen tragen unser Geschäft? Nicht alle Daten sind gleich wichtig. Meist sind es eine Handvoll: Kundendaten, Kalkulationen, Konstruktionspläne, Zahlungsdaten, das Wissen über kritische Abläufe. Was davon darf auf keinen Fall abfliessen, verfälscht werden oder fehlen?
- Wo liegen sie? Auf welchen Systemen, in welchen Cloud-Diensten, auf welchen Laptops, in welchen Ordnern und bei welchen Lieferanten? Ohne diese Liste schützt du im Blindflug. Warum das Verzeichnis das Fundament ist, zeigt der Beitrag zum Asset-Inventar.
- Wer kommt heran? Wer hat Zugriff, wer braucht ihn wirklich, und wer hat ihn noch, obwohl er das Unternehmen längst verlassen hat? Das gilt für Konten genauso wie für Schlüssel zum Aktenschrank.
- Was passiert, wenn sie weg sind? Wie lange kann der Betrieb ohne diese Informationen arbeiten, und wurde die Wiederherstellung je ausprobiert? Ein Backup, aus dem nie jemand etwas zurückgespielt hat, ist eine Annahme.
- Wer entscheidet im Ernstfall? Wer wird angerufen, wer darf Systeme vom Netz nehmen, wer informiert Kunden? Diese Fragen am ersten Tag eines Vorfalls zu klären, kostet die Zeit, die dann fehlt.
Die Antworten müssen nicht perfekt sein. Aber sie sollten aufgeschrieben sein, mit Datum und Namen. Damit hast du das Wichtigste bereits erledigt: Aus einem Gefühl wird ein Bild, über das man entscheiden kann.
Braucht ein KMU ein ISMS?
Ein Informationssicherheits-Managementsystem, kurz ISMS, sorgt dafür, dass diese Fragen nicht einmal, sondern regelmässig beantwortet werden: mit Zuständigkeiten, Regeln und einer jährlichen Überprüfung. Ein KMU braucht diese Struktur fast immer, ein Zertifikat dafür nur, wenn Kunden oder Vorgaben es verlangen.
Die Norm ISO 27001 beschreibt, wie ein solches System aufgebaut ist. Für viele Betriebe ist das ein gutes Gerüst, auch ohne Zertifizierung. Wo die Kosten tatsächlich liegen, haben wir in Was kostet ISO 27001? aufgeschlüsselt, und wie ein Aufbau aussieht, der zum Betrieb passt, im Beitrag zum pragmatischen ISMS.
Der häufigste Fehler ist die Reihenfolge. Betriebe kaufen zuerst ein Tool oder starten ein Zertifizierungsprojekt und klären danach, was eigentlich schützenswert ist. Umgekehrt wird es günstiger und wirksamer: zuerst die fünf Fragen, dann die Lücken, dann die Massnahmen, die zum Risiko passen. Wir halten das für den günstigsten Weg, und er führt oft zu weniger Aufwand, als die Geschäftsleitung befürchtet hat.
Der Ordner im Schrank
Zurück zum Betrieb vom Anfang. Keine der drei Lücken braucht ein Budget. Die Kalkulation gehört auf ein Firmenlaufwerk mit geregeltem Zugriff, der Schrank bekommt ein Schloss, und der Mitarbeiter, der in Pension geht, schreibt den Wiederanlauf mit einem Kollegen zusammen auf. Viel mehr ist Informationssicherheit im KMU am Anfang selten, und genau deshalb wird sie so oft übersehen.
Wenn du wissen willst, wie weit dein Betrieb bei diesen Fragen ist und ob ein ISMS für euch Sinn macht, unterstützen wir dich beim Aufbau von ISMS und ISO 27001, in der Grösse, die zu deinem Betrieb passt. Der erste Schritt ist ein unverbindliches Gespräch.
Welche Information in deinem Unternehmen liegt heute an einem Ort, von dem die IT nichts weiss?
Häufige Fragen
Was gehört alles zur Informationssicherheit?
Zur Informationssicherheit gehören alle Massnahmen, die wichtige Informationen vertraulich, korrekt und verfügbar halten. Dazu zählen technische Schutzmassnahmen, aber auch Zugriffsregeln, klare Zuständigkeiten, der Umgang mit Papier und mobilen Geräten, Vorgaben für Lieferanten, Schulung der Mitarbeitenden und ein Plan für den Ernstfall. Die IT ist ein wichtiger Teil davon, aber nicht der einzige.
Ist Informationssicherheit für Schweizer KMU Pflicht?
Ein allgemeines Gesetz, das jedes KMU zu einem Informationssicherheits-Managementsystem verpflichtet, gibt es in der Schweiz nicht. Das Datenschutzgesetz verlangt aber eine dem Risiko angemessene Datensicherheit für Personendaten. Dazu kommen Branchenvorgaben, etwa der FINMA, das Informationssicherheitsgesetz für Firmen, die den Bund unterstützen, und Anforderungen aus Kundenverträgen.
Womit sollte ein KMU bei der Informationssicherheit anfangen?
Am Anfang steht keine Software, sondern ein Überblick. Kläre in der Geschäftsleitung, welche Informationen das Geschäft tragen, wo sie liegen, wer darauf zugreift, wie lange der Betrieb ohne sie auskommt und wer im Ernstfall entscheidet. Halte die Antworten schriftlich fest. Daraus ergeben sich die Lücken und die Massnahmen, die sich lohnen.