Wer einmal eine SaaS-Lösung durch eine seriöse Sicherheitsprüfung gebracht hat, kennt den Ablauf. Ein Fragebogen mit zweihundert bis dreihundert Fragen geht an den Anbieter. Zwei Wochen später kommt er zurück, halb ausgefüllt, mit Verweisen auf ein Whitepaper und einem Link zu einem Trust Center, für das man zuerst eine Geheimhaltungsvereinbarung unterschreiben muss. Dann beginnt das Pingpong.
Die Frage liegt nahe: Warum stellen Anbieter ihre Sicherheitsdokumentation nicht einfach so bereit, dass ein KI-Agent sie lesen und gegen deine internen Anforderungen prüfen kann? Der ganze Aufwand mit Fragebögen, Abgleich und Rückfragen würde wegfallen. Die Idee ist richtig. Sie scheitert heute meistens beim Kunden selbst.
Wo die Zeit wirklich hingeht
Teuer ist die Übersetzung. Du stellst Fragen in deinem Format, entlang deiner Kontrollen. Der Anbieter antwortet in seinem Format, entlang seiner Zertifizierung. Jemand muss diese beiden Welten Zeile für Zeile aufeinander abbilden, Lücken erkennen und nachfragen. Bei zwanzig kritischen Lieferanten pro Jahr kommen so schnell Wochen zusammen, verteilt auf Leute, die dafür keine Zeit haben.
Auf der Anbieterseite sieht es spiegelbildlich aus. Ein Schweizer Softwarehaus, das an Banken, Versicherungen und Spitäler verkauft, beantwortet dieselben Fragen dutzendfach im Jahr, jedes Mal in einer anderen Excel-Vorlage. Das bindet Leute im Vertrieb und verzögert Abschlüsse. Die Antworten schaut nach dem Deal niemand mehr an.
Europa macht Lieferantenprüfung zur Pflicht
Den Druck machen gerade die europäischen Regulatoren. Seit dem 17. Januar 2025 gilt in der EU der Digital Operational Resilience Act (DORA). Finanzinstitute müssen seither ein Register aller vertraglichen Vereinbarungen mit IKT-Dienstleistern führen und den Aufsichtsbehörden vorlegen, unterschieden danach, ob ein Dienst kritische Funktionen stützt. NIS2 verpflichtet wesentliche und wichtige Einrichtungen, die Sicherheit ihrer Lieferkette aktiv zu steuern.
Der Cyber Resilience Act geht noch einen Schritt weiter in Richtung Daten. Ab Dezember 2027 müssen Hersteller von Produkten mit digitalen Elementen eine Software-Stückliste in einem gängigen, maschinenlesbaren Format in ihrer technischen Dokumentation führen. Das betrifft auch Schweizer Hersteller, sobald sie in die EU verkaufen.
In der Schweiz gibt es diese Pflichten schon länger. Das FINMA-Rundschreiben 2018/3 verlangt von Banken und Versicherern, dass sie ihre Dienstleister bei Auslagerungen sorgfältig auswählen, instruieren und kontrollieren, inklusive Prüf- und Kontrollrechten. Das Datenschutzgesetz verlangt in Art. 9, dass sich jedes Unternehmen vergewissert, dass sein Auftragsbearbeiter die Datensicherheit gewährleisten kann. Und das Informationssicherheitsgesetz verpflichtet Bundesbehörden in Art. 9, ihre Sicherheitsvorgaben vertraglich an Dritte weiterzugeben und deren Umsetzung zu überprüfen.
Auf der Nachweisseite gibt es mit dem C5-Katalog des deutschen BSI bereits einen Standard für Cloud-Anbieter, der weit über Deutschland hinaus genutzt wird. Ein unabhängiger Prüfer testiert dort die Wirksamkeit der Kontrollen über einen Zeitraum. Sicherheitsnachweise werden zu Daten. Daten vergleicht ein Agent schneller und gründlicher als jeder Mensch mit zwei offenen Excel-Fenstern.
Warum der Agent allein das Problem nicht löst
Ein Abgleich braucht zwei Seiten. Der Anbieter kann seine Nachweise noch so sauber strukturieren, der Agent braucht etwas, wogegen er prüft. In den meisten Schweizer KMU, die ich kenne, existiert diese zweite Seite nicht in brauchbarer Form. Die Anforderungen an Lieferanten stecken in einem alten Fragebogen, in einzelnen Vertragsklauseln und vor allem im Kopf des IT-Leiters. Ein Agent, der gegen implizites Wissen prüfen soll, liefert entweder nichts oder Beliebiges.
Das zweite Problem ist grundsätzlicher. Dokumentation beschreibt eine Absicht. Eine Richtlinie zur Zugriffskontrolle sagt, was ein Anbieter tun will. Ob er es tatsächlich tut, zeigt nur ein unabhängiger Nachweis: ein C5-Testat oder ein vergleichbarer Prüfbericht, der die Wirksamkeit über einen Zeitraum belegt, oder ein ISO-27001-Zertifikat, dessen Geltungsbereich den Dienst abdeckt, den du kaufst. Ein Agent, der Marketing-nahe Selbstauskünfte liest und als erfüllt markiert, automatisiert das Compliance-Theater, statt es abzuschaffen.
Dazu kommt ein Risiko, das mit Agenten neu entsteht. Wer einen Agenten Inhalte lesen lässt, die ein Dritter geschrieben hat, lässt diesen Dritten mitreden. Ein Anbieter-Dokument kann Formulierungen enthalten, die einen Agenten gezielt beeinflussen. Diese Angriffsform heisst Prompt Injection, und sie ist bei Sprachmodellen bis heute nicht zuverlässig gelöst. Ausgerechnet die Partei, die bewertet werden soll, liefert das Material, auf dem die Bewertung beruht.
Die Verantwortung bleibt beim Kunden. Weder das DSG noch die FINMA noch DORA akzeptieren «der Agent hat es geprüft» als Begründung.
Wie das Modell aussieht, das trägt
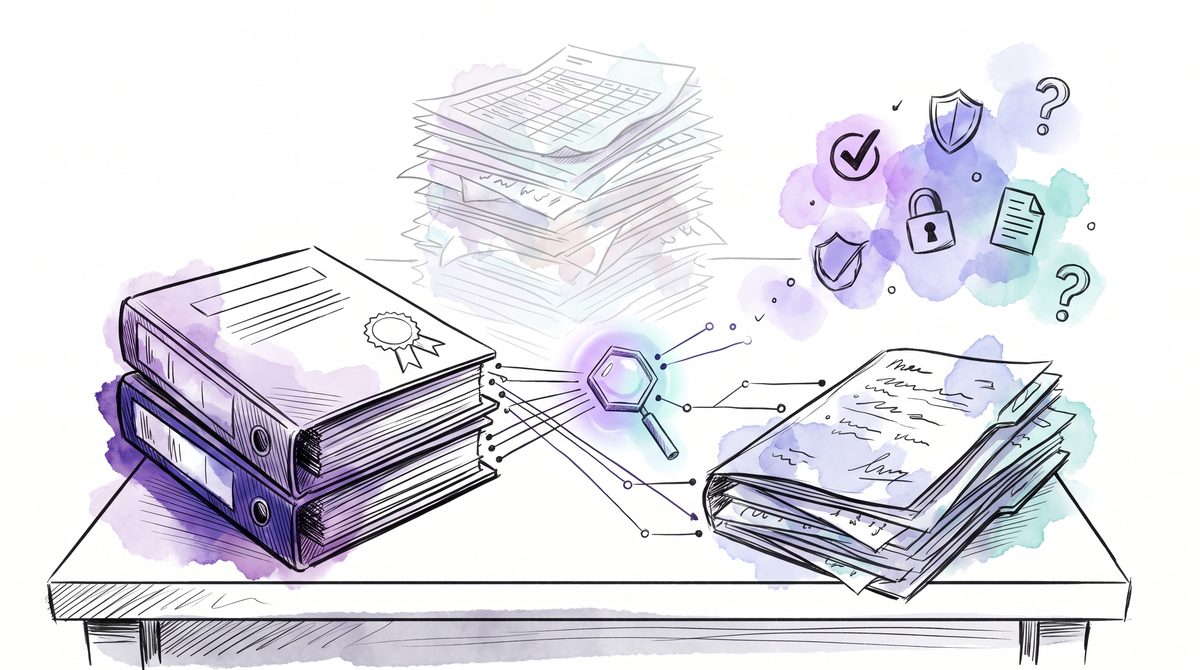
Ich halte ein Modell mit vier Elementen für realistisch. Der Anbieter stellt geprüfte Nachweise in einem strukturierten, maschinenlesbaren Format bereit, sauber gegliedert entlang eines anerkannten Standards wie ISO 27001 oder C5. Du hältst deinen eigenen Anforderungskatalog im selben Format: welche Kontrollen du von welcher Art Lieferant erwartest, abgestuft nach Kritikalität. Der Agent gleicht beides ab und markiert, was belegt, was nur behauptet und was offen ist. Und ein Mensch entscheidet über die Lücken und das Restrisiko.
In diesem Modell schrumpft die Arbeit von Wochen auf die Punkte, die ein Urteil brauchen. Rückfragen werden präzise, weil der Agent genau benennen kann, welche Anforderung fehlt und welcher Nachweis dazu gebraucht würde. Die wiederkehrende Neubewertung, die heute in vielen Firmen einfach ausfällt, wird fast gratis.
Was das für Schweizer Anbieter heisst
Für Softwarehäuser und Dienstleister, die an regulierte Kunden in der Schweiz und der EU verkaufen, ist das eine Gelegenheit. Wer seine Nachweise so bereitstellt, dass die Prüfung beim Kunden in Tagen statt Monaten durch ist, verkürzt den eigenen Verkaufszyklus. Bei Ausschreibungen mit regulierten Kunden wird das zum Vorsprung, weil die Sicherheitsprüfung dann nicht mehr der Schritt ist, an dem der Zeitplan reisst.
Was jetzt zählt
Die Technik für agentenbasierte Lieferantenprüfung ist weitgehend da. Ob deine Anbieter geprüfte Nachweise liefern, kannst du nur über deinen Einkauf und deine Vertragsklauseln beeinflussen. Ob deine eigenen Anforderungen so klar aufgeschrieben sind, dass eine Maschine damit arbeiten kann, liegt ganz bei dir. Wer das heute angeht, ist bereit, wenn die Anbieter nachziehen, und merkt dabei meist nebenbei, welche Lieferanten er nie richtig geprüft hat.